Domain perl5.de kaufen?
Wir ziehen mit dem Projekt
perl5.de um.
Sind Sie am Kauf der Domain
perl5.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain perl5.de kaufen?
Was ist der Unterschied zwischen Kaspersky Internet Security, Kaspersky Total Security und Kaspersky Pure?
Kaspersky Internet Security ist eine grundlegende Sicherheitslösung, die Schutz vor Viren, Malware und Online-Bedrohungen bietet. Kaspersky Total Security bietet zusätzlich Funktionen wie Kindersicherung, Passwort-Manager und Datenschutztools. Kaspersky Pure ist eine ältere Version der Software, die nicht mehr aktiv weiterentwickelt wird und daher möglicherweise nicht über die neuesten Funktionen und Sicherheitsupdates verfügt. **
Blockiert Kaspersky YouTube?
Nein, Kaspersky blockiert normalerweise keine Websites oder Plattformen wie YouTube. Kaspersky ist eine Antivirensoftware, die entwickelt wurde, um Computer vor Malware und anderen Bedrohungen zu schützen. Es überwacht den Datenverkehr und kann potenziell schädliche Websites blockieren, aber YouTube ist in der Regel sicher und wird nicht von Kaspersky blockiert. Es ist jedoch möglich, dass individuelle Einstellungen oder Filterregeln dies beeinflussen könnten. **
Ähnliche Suchbegriffe für Kaspersky
Top-Angebote
Produkte zum Begriff Kaspersky:
-
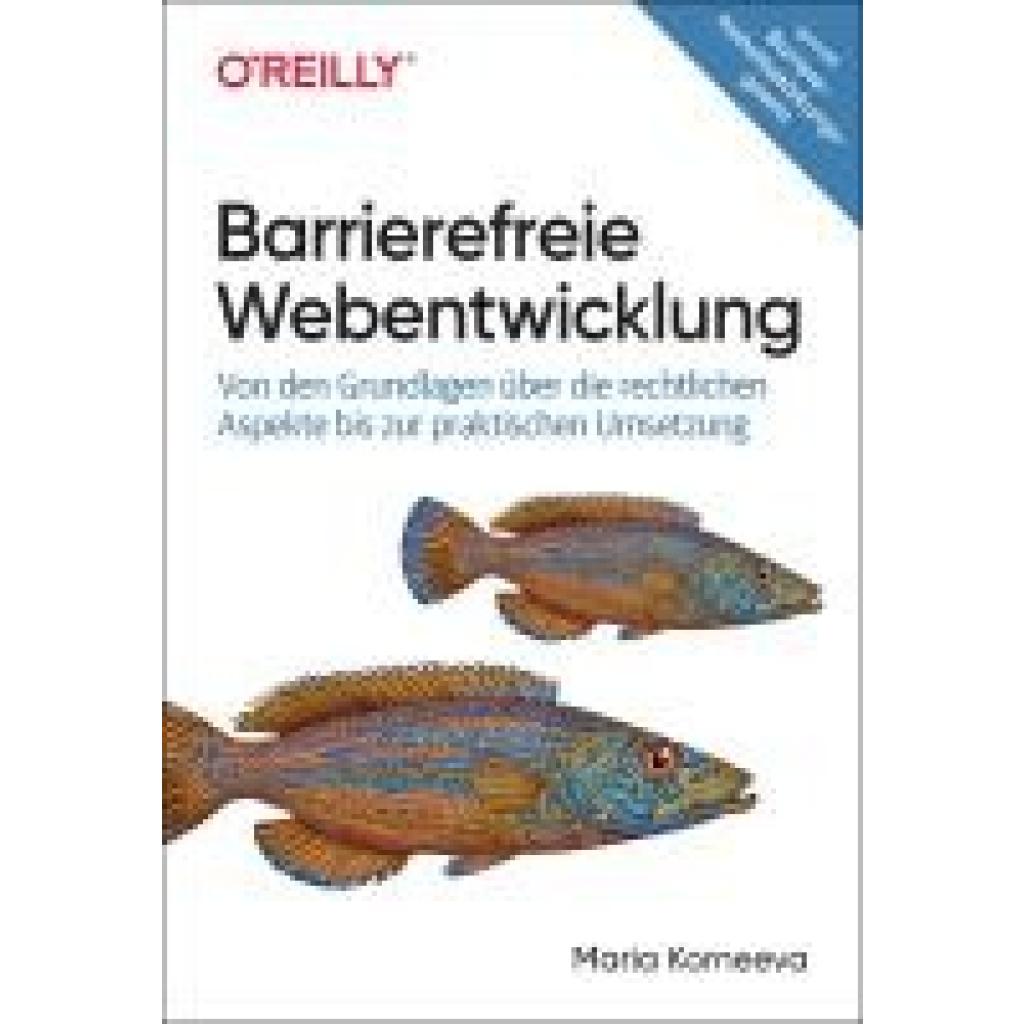
Korneeva, Maria: Barrierefreie WebentwicklungBarrierefreie Webentwicklung , Barrierefreie Websites gemäß Barrierefreiheitsstärkungsgesetz - technische Umsetzung und Best Practices - Rechtliche Anforderungen und Grundlagen der Barrierefreiheit verstehen - Barrierefreiheit gezielt in den Entwicklungsprozess integrieren - Praktische Anwendung mit Codebeispielen zu semantischem HTML, CSS und JavaScript Spätestens zum 28. Juni 2025 muss das Barrierefreiheitsstärkungsgesetz angewendet werden. Dies bedeutet nicht nur eine gesetzliche Verpflichtung für viele Unternehmen, sondern bietet auch Vorteile: Barrierefreie Websites erreichen eine größere Zielgruppe, sorgen für eine bessere UX und stärken das Markenimage. Dieses praxisorientierte Buch ist essenziell für alle, die sich mit der Erstellung barrierefreier Webinhalte befassen. Maria Korneeva vermittelt die Grundlagen der digitalen Barrierefreiheit und die relevanten rechtlichen Rahmenbedingungen und Richtlinien, darunter das Barrierefreiheitsstärkungsgesetz (BFSG), die Web Content Accessibility Guidelines (WCAG) und EN 301 549. Anhand von anschaulichen Beispielen lernen Sie, Barrieren im Web selbst zu erleben und zu verstehen. Zudem erhalten Sie verständliche Anleitungen und praxisnahe Codebeispiele, die Ihnen helfen, Barrierefreiheit erfolgreich in Ihre Projekte zu integrieren. Automatisierte Tests unterstützen Sie schließlich dabei, die langfristige Einhaltung der Barrierefreiheitsanforderungen sicherzustellen. Aus dem Inhalt: - Bedeutung und Vorteile digitaler Barrierefreiheit - Gesetzliche Vorgaben, Normen und Richtlinien (inkl. BFSG, EAA und WCAG) - Umgang mit Screenreadern - Grundsätze der Barrierefreiheit: Responsiveness, Farbgestaltung, Tastaturbedienbarkeit, Alternativtexte - Semantisches HTML, ARIA, Accessibility Tree, zugänglicher Name und Beschreibung - Barrierefreie Implementierung von Navigation, Links, Buttons, Bildern, Cookie-Bannern, Tabellen, Formularen und weiteren UI-Elementen - Barrierefreiheit von Web Components und Single Page Applications - Tools für automatisierte Barrierefreiheitschecks - Linters und Plug-ins für Unit- und End-to-End-Tests - Integration in CI/CD-Pipelines - Künstliche Intelligenz, zukunftsweisende Entwicklungen und aktuelle Einschränkungen , Sport-Stoßdämpfer > Sportfederung , Erscheinungsjahr: 20250430, Titel der Reihe: Animals##, Autoren: Korneeva, Maria, Seitenzahl/Blattzahl: 424, Abbildungen: komplett in Farbe, Keyword: Accessibility; Alternativtexte; Barrierefreiheit; Barrierefreiheitschecks; Barrierefreiheitsstärkungsgesetz; Implementierung; KI; Onlineshops; Spracheingabe; Unit-Tests; WCAG; Web Components; Webentwicklung; künstliche Intelligenz; semantisches HTML, Fachschema: Internet / Programmierung~Internet~Surfen (Internet), Fachkategorie: Internet, allgemein~Computernetzwerke und maschinelle Kommunikation, Warengruppe: TB/Datenkommunikation/Netze/Mailboxen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 240, Breite: 165, Höhe: 25, Gewicht: 770, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,39,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Open Source ThreatsKaspersky Threat Data Feeds – Open Source Threats In einer Zeit, in der Cyberbedrohungen komplexer und zielgerichteter denn je sind, ist eine umfassende Bedrohungsüberwachung unerlässlich. **Kaspersky Threat Data Feeds - Open Source Threats** stellt eine innovative Lösung dar, die Sicherheitsverantwortlichen aktuelle und relevante Informationen zu Bedrohungen bietet, die aus Open-Source-Quellen stammen. Diese Bedrohungsfeeds ermöglichen es Unternehmen, sich kontinuierlich über die neuesten Bedrohungen aus dem Open-Source-Bereich zu informieren und ihre Sicherheitsmaßnahmen entsprechend anzupassen. Mit Kaspersky Threat Data Feeds - Open Source Threats können Unternehmen proaktiv auf Bedrohungen reagieren und so ihre Widerstandsfähigkeit gegenüber Cyberangriffen deutlich verbessern. Überblick über Kaspersky Threat Data Feeds - Open Source Threats Die Lösung **Kaspersky Threat Data Feeds - Open Source Threats** bietet Unternehmen Zugang zu einer Fülle an Bedrohungsdaten, die speziell aus Open-Source-Quellen gesammelt werden. Diese Feeds bieten detaillierte Informationen über aktuelle Bedrohungen und ermöglichen eine proaktive Abwehr. Durch die kontinuierliche Analyse und Filterung relevanter Daten aus öffentlich zugänglichen Quellen hilft Kaspersky Unternehmen dabei, potenzielle Gefahren frühzeitig zu erkennen und geeignete Schutzmaßnahmen zu implementieren. Hauptfunktionen Echtzeit-Updates zu Open-Source-Bedrohungen: Regelmäßige Aktualisierungen, die es Unternehmen ermöglichen, stets über die neuesten Bedrohungen informiert zu sein. Umfassende Bedrohungsanalyse: Detaillierte Informationen zu Bedrohungen, die aus Open-Source-Quellen stammen und für die Cybersicherheit von Bedeutung sind. Integration in bestehende Sicherheitslösungen: Kaspersky Threat Data Feeds lassen sich problemlos in vorhandene Sicherheitssysteme integrieren, um einen ganzheitlichen Schutz zu gewährleisten. Unterstützung für maschinenlesbare Formate: Die Bedrohungsdaten werden in Formaten wie STIX und TAXII bereitgestellt, was die automatische Verarbeitung und Integration erleichtert. Proaktive Bedrohungserkennung: Unternehmen können dank der umfassenden Bedrohungsinformationen proaktive Sicherheitsstrategien entwickeln und umsetzen. Vorteile für Ihr Unternehmen Frühzeitige Bedrohungserkennung: Die Echtzeit-Updates und umfassenden Informationen ermöglichen eine schnelle Identifizierung und Abwehr potenzieller Bedrohungen. Gezielte Abwehrmaßnahmen: Durch die detaillierte Bedrohungsanalyse können Unternehmen ihre Sicherheitsmaßnahmen gezielt anpassen und verbessern. Erhöhte Cybersicherheitsresilienz: Die proaktive Überwachung und Analyse von Open-Source-Bedrohungen erhöhen die Widerstandsfähigkeit gegenüber Cyberangriffen. Effiziente Ressourcenallokation: Die präzisen Bedrohungsdaten helfen Unternehmen, ihre Sicherheitsressourcen optimal einzusetzen und gezielte Maßnahmen zu ergreifen. Compliance und Risikomanagement: Die Lösung unterstützt Unternehmen bei der Einhaltung gesetzlicher Anforderungen und bei der effektiven Verwaltung von Cyberrisiken. Integration und Nutzung **Kaspersky Threat Data Feeds - Open Source Threats** kann problemlos in bestehende Sicherheitssysteme und -infrastrukturen integriert werden. Die Bedrohungsdaten werden in maschinenlesbaren Formaten wie STIX und TAXII bereitgestellt, sodass Unternehmen sie automatisch in ihre Systeme importieren und verarbeiten können. Diese Bedrohungsfeeds sind besonders hilfreich für Unternehmen, die ihre Cybersicherheitsstrategien kontinuierlich verbessern und ihre IT-Infrastruktur proaktiv schützen möchten. Anwendungsfälle für Kaspersky Threat Data Feeds - Open Source Threats Überwachung der Open-Source-Bedrohungslandschaft: Diese Lösung ist ideal für Unternehmen, die kontinuierlich über Bedrohungen aus Open-Source-Quellen informiert bleiben möchten. Frühzeitige Identifikation von Bedrohungen: Die Bedrohungsfeeds unterstützen die schnelle Erkennung und Abwehr potenzieller Cyberbedrohungen. Unterstützung bei der Entwicklung von Sicherheitsrichtlinien: Die bereitgestellten Informationen helfen bei der Erstellung gezielter Sicherheitsrichtlinien und der Stärkung der Cybersicherheitsmaßnahmen.30387,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Anti Targeted Attack Platform Extension Module Add-OnKaspersky Anti Targeted Attack Platform Extension Module Add-On – Erweiterter Schutz vor gezielten Cyberbedrohungen In der heutigen digitalen Landschaft sind Unternehmen zunehmend komplexen und gezielten Cyberbedrohungen ausgesetzt. Traditionelle Sicherheitslösungen stoßen hierbei oft an ihre Grenzen. Das Kaspersky Anti Targeted Attack Platform Extension Module Add-On wurde entwickelt, um diesen Herausforderungen zu begegnen und bietet einen umfassenden Schutz vor fortschrittlichen Bedrohungen. Warum Kaspersky Anti Targeted Attack Platform Extension Module Add-On? Dieses Add-On erweitert die Funktionalität der bestehenden Kaspersky Anti Targeted Attack Platform (KATA) und integriert fortschrittliche Technologien sowie globale Bedrohungsanalysen, um gezielte Angriffe in jeder Phase ihrer Ausführung zu erkennen und abzuwehren. Es fügt sich nahtlos in bestehende Sicherheitsstrategien ein und bietet IT-Sicherheitsteams die notwendigen Werkzeuge, um komplexe Bedrohungen effektiv zu identifizieren und darauf zu reagieren. Hauptmerkmale und Vorteile Erweiterte Netzwerkverkehrsanalyse: Überwachung des ein- und ausgehenden Datenverkehrs zur frühzeitigen Erkennung verdächtiger Aktivitäten. Verbesserte Sandboxing-Technologie: Ausführung verdächtiger Objekte in isolierten virtuellen Umgebungen zur Analyse ihres Verhaltens. Erweiterte Verhaltensanalyse: Identifizierung von Anomalien durch Vergleich mit typischen Verhaltensmustern. Integration mit Kaspersky Security Network (KSN): Echtzeitzugriff auf globale Bedrohungsinformationen zur Beschleunigung der Bedrohungserkennung. Zentrales Management: Einheitliche Verwaltung aller Sicherheitskomponenten über eine zentrale Konsole. Erweiterte Netzwerkverkehrsanalyse Durch den Einsatz zusätzlicher Sensoren, die Aktivitäten im Netzwerk und an Endpoints Ihrer Infrastruktur erkennen, können komplexe Bedrohungen noch schneller identifiziert werden. Die Plattform nutzt Intrusion Detection Systeme (IDS) und URL-Reputationsanalysen, um potenzielle Angriffe frühzeitig zu erkennen und abzuwehren. Verbesserte Sandboxing-Technologie Verdächtige Objekte, die im E-Mail- und Internet-Datenverkehr erkannt werden, werden in eine isolierte virtuelle Umgebung weitergeleitet. Dort wird ihr Verhalten analysiert, um schädliche Aktivitäten frühzeitig zu identifizieren. Diese Methode ermöglicht die Erkennung von Bedrohungen, die herkömmliche Sicherheitslösungen umgehen könnten. Erweiterte Verhaltensanalyse Die Plattform erstellt typische Verhaltensmuster von Programmen und analysiert Abweichungen von diesen Mustern. Durch diese Anomalieerkennung können gezielte Angriffe identifiziert werden, selbst wenn sie bisher unbekannte Methoden verwenden. Integration mit Kaspersky Security Network (KSN) Die Nutzung von KSN ermöglicht den Zugriff auf Echtzeitinformationen über Bedrohungen aus der globalen Kaspersky-Wissensdatenbank. Dies beschleunigt die Reaktion auf neue Bedrohungen und reduziert das Risiko von Fehlalarmen. Zentrales Management Alle Sicherheitskomponenten können über eine zentrale Konsole verwaltet werden. Dies erleichtert die Administration, ermöglicht eine schnelle Reaktion auf Vorfälle und bietet einen umfassenden Überblick über den Sicherheitsstatus des Unternehmens.48793,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Anti Targeted Attack Platform Extension Module Add-OnKaspersky Anti Targeted Attack Platform Extension Module Add-On – Erweiterter Schutz vor gezielten Cyberbedrohungen In der heutigen digitalen Landschaft sind Unternehmen zunehmend komplexen und gezielten Cyberbedrohungen ausgesetzt. Traditionelle Sicherheitslösungen stoßen hierbei oft an ihre Grenzen. Das Kaspersky Anti Targeted Attack Platform Extension Module Add-On wurde entwickelt, um diesen Herausforderungen zu begegnen und bietet einen umfassenden Schutz vor fortschrittlichen Bedrohungen. Warum Kaspersky Anti Targeted Attack Platform Extension Module Add-On? Dieses Add-On erweitert die Funktionalität der bestehenden Kaspersky Anti Targeted Attack Platform (KATA) und integriert fortschrittliche Technologien sowie globale Bedrohungsanalysen, um gezielte Angriffe in jeder Phase ihrer Ausführung zu erkennen und abzuwehren. Es fügt sich nahtlos in bestehende Sicherheitsstrategien ein und bietet IT-Sicherheitsteams die notwendigen Werkzeuge, um komplexe Bedrohungen effektiv zu identifizieren und darauf zu reagieren. Hauptmerkmale und Vorteile Erweiterte Netzwerkverkehrsanalyse: Überwachung des ein- und ausgehenden Datenverkehrs zur frühzeitigen Erkennung verdächtiger Aktivitäten. Verbesserte Sandboxing-Technologie: Ausführung verdächtiger Objekte in isolierten virtuellen Umgebungen zur Analyse ihres Verhaltens. Erweiterte Verhaltensanalyse: Identifizierung von Anomalien durch Vergleich mit typischen Verhaltensmustern. Integration mit Kaspersky Security Network (KSN): Echtzeitzugriff auf globale Bedrohungsinformationen zur Beschleunigung der Bedrohungserkennung. Zentrales Management: Einheitliche Verwaltung aller Sicherheitskomponenten über eine zentrale Konsole. Erweiterte Netzwerkverkehrsanalyse Durch den Einsatz zusätzlicher Sensoren, die Aktivitäten im Netzwerk und an Endpoints Ihrer Infrastruktur erkennen, können komplexe Bedrohungen noch schneller identifiziert werden. Die Plattform nutzt Intrusion Detection Systeme (IDS) und URL-Reputationsanalysen, um potenzielle Angriffe frühzeitig zu erkennen und abzuwehren. Verbesserte Sandboxing-Technologie Verdächtige Objekte, die im E-Mail- und Internet-Datenverkehr erkannt werden, werden in eine isolierte virtuelle Umgebung weitergeleitet. Dort wird ihr Verhalten analysiert, um schädliche Aktivitäten frühzeitig zu identifizieren. Diese Methode ermöglicht die Erkennung von Bedrohungen, die herkömmliche Sicherheitslösungen umgehen könnten. Erweiterte Verhaltensanalyse Die Plattform erstellt typische Verhaltensmuster von Programmen und analysiert Abweichungen von diesen Mustern. Durch diese Anomalieerkennung können gezielte Angriffe identifiziert werden, selbst wenn sie bisher unbekannte Methoden verwenden. Integration mit Kaspersky Security Network (KSN) Die Nutzung von KSN ermöglicht den Zugriff auf Echtzeitinformationen über Bedrohungen aus der globalen Kaspersky-Wissensdatenbank. Dies beschleunigt die Reaktion auf neue Bedrohungen und reduziert das Risiko von Fehlalarmen. Zentrales Management Alle Sicherheitskomponenten können über eine zentrale Konsole verwaltet werden. Dies erleichtert die Administration, ermöglicht eine schnelle Reaktion auf Vorfälle und bietet einen umfassenden Überblick über den Sicherheitsstatus des Unternehmens.47921,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was möchte Kaspersky?
Kaspersky ist ein Unternehmen, das sich auf die Entwicklung von Sicherheitslösungen für Computer und Netzwerke spezialisiert hat. Sie möchten ihre Kunden vor Cyberbedrohungen wie Viren, Malware und Hackern schützen und ihnen dabei helfen, ihre Daten und Privatsphäre zu sichern. **
-
Ist Kaspersky schlecht?
Es gibt unterschiedliche Meinungen zu Kaspersky. Einige Menschen sind mit der Leistung und dem Schutz, den das Unternehmen bietet, zufrieden, während andere Bedenken hinsichtlich der Verbindung des Unternehmens mit der russischen Regierung haben. Es ist wichtig, die Vor- und Nachteile abzuwägen und sich über die aktuellen Informationen zu informieren, um eine fundierte Entscheidung zu treffen. **
-
Ist Kaspersky vertrauenswürdig?
Kaspersky ist ein renommierter Anbieter von Antiviren-Software und Sicherheitslösungen. Sie haben eine lange Geschichte in der Branche und sind bekannt für ihre fortschrittlichen Technologien und ihren starken Fokus auf Cybersicherheit. Allerdings gab es in der Vergangenheit Bedenken hinsichtlich ihrer Verbindungen zur russischen Regierung, was einige dazu veranlasst hat, ihre Produkte nicht zu vertrauen. Es liegt letztendlich an jedem Einzelnen, zu entscheiden, ob er Kaspersky als vertrauenswürdig betrachtet oder nicht. **
-
Ist Kaspersky verbuggt?
Es gibt keine allgemeine Antwort auf diese Frage, da die Software von Kaspersky von verschiedenen Faktoren abhängt, wie z.B. der Version, dem Betriebssystem und den individuellen Einstellungen. Es kann vorkommen, dass Kaspersky gelegentlich Fehler oder Probleme aufweist, aber das Unternehmen arbeitet kontinuierlich daran, diese zu beheben und Updates bereitzustellen. Es ist wichtig, die neueste Version zu verwenden und regelmäßig Updates durchzuführen, um mögliche Bugs zu minimieren. **


Wem gehört Kaspersky?
Kaspersky gehört dem russischen Unternehmer Eugene Kaspersky, der das Unternehmen im Jahr 1997 gegründet hat. Er ist auch der CEO des Unternehmens. Kaspersky Lab ist ein weltweit führender Anbieter von Cyber-Sicherheitslösungen und bietet Produkte wie Antivirensoftware, Firewalls und Sicherheitsservices an. Das Unternehmen hat seinen Hauptsitz in Moskau, Russland, und ist in über 200 Ländern und Regionen weltweit tätig. Trotz einiger Bedenken hinsichtlich der Verbindungen des Unternehmens zur russischen Regierung hat Kaspersky Lab betont, dass es unabhängig und privat geführt ist. **
Soll ich Kaspersky jetzt deinstallieren und was ist mit Kaspersky Password Manager?
Es liegt letztendlich an dir, ob du Kaspersky deinstallieren möchtest. Es gab in der Vergangenheit Bedenken hinsichtlich der Sicherheit und möglicher Verbindungen zu russischen Behörden. Wenn du Bedenken hast, kannst du eine alternative Antivirensoftware in Betracht ziehen. Was den Kaspersky Password Manager betrifft, so hängt es von deinem Vertrauen in das Unternehmen ab, ob du ihn weiterhin verwenden möchtest. Du könntest auch andere Passwortmanager in Betracht ziehen, um deine Passwörter sicher zu verwalten. **
Top-Angebote
Produkte zum Begriff Kaspersky:
-
Kaspersky Threat Data Feeds - Open Source ThreatsKaspersky Threat Data Feeds – Open Source Threats In einer Zeit, in der Cyberbedrohungen komplexer und zielgerichteter denn je sind, ist eine umfassende Bedrohungsüberwachung unerlässlich. **Kaspersky Threat Data Feeds - Open Source Threats** stellt eine innovative Lösung dar, die Sicherheitsverantwortlichen aktuelle und relevante Informationen zu Bedrohungen bietet, die aus Open-Source-Quellen stammen. Diese Bedrohungsfeeds ermöglichen es Unternehmen, sich kontinuierlich über die neuesten Bedrohungen aus dem Open-Source-Bereich zu informieren und ihre Sicherheitsmaßnahmen entsprechend anzupassen. Mit Kaspersky Threat Data Feeds - Open Source Threats können Unternehmen proaktiv auf Bedrohungen reagieren und so ihre Widerstandsfähigkeit gegenüber Cyberangriffen deutlich verbessern. Überblick über Kaspersky Threat Data Feeds - Open Source Threats Die Lösung **Kaspersky Threat Data Feeds - Open Source Threats** bietet Unternehmen Zugang zu einer Fülle an Bedrohungsdaten, die speziell aus Open-Source-Quellen gesammelt werden. Diese Feeds bieten detaillierte Informationen über aktuelle Bedrohungen und ermöglichen eine proaktive Abwehr. Durch die kontinuierliche Analyse und Filterung relevanter Daten aus öffentlich zugänglichen Quellen hilft Kaspersky Unternehmen dabei, potenzielle Gefahren frühzeitig zu erkennen und geeignete Schutzmaßnahmen zu implementieren. Hauptfunktionen Echtzeit-Updates zu Open-Source-Bedrohungen: Regelmäßige Aktualisierungen, die es Unternehmen ermöglichen, stets über die neuesten Bedrohungen informiert zu sein. Umfassende Bedrohungsanalyse: Detaillierte Informationen zu Bedrohungen, die aus Open-Source-Quellen stammen und für die Cybersicherheit von Bedeutung sind. Integration in bestehende Sicherheitslösungen: Kaspersky Threat Data Feeds lassen sich problemlos in vorhandene Sicherheitssysteme integrieren, um einen ganzheitlichen Schutz zu gewährleisten. Unterstützung für maschinenlesbare Formate: Die Bedrohungsdaten werden in Formaten wie STIX und TAXII bereitgestellt, was die automatische Verarbeitung und Integration erleichtert. Proaktive Bedrohungserkennung: Unternehmen können dank der umfassenden Bedrohungsinformationen proaktive Sicherheitsstrategien entwickeln und umsetzen. Vorteile für Ihr Unternehmen Frühzeitige Bedrohungserkennung: Die Echtzeit-Updates und umfassenden Informationen ermöglichen eine schnelle Identifizierung und Abwehr potenzieller Bedrohungen. Gezielte Abwehrmaßnahmen: Durch die detaillierte Bedrohungsanalyse können Unternehmen ihre Sicherheitsmaßnahmen gezielt anpassen und verbessern. Erhöhte Cybersicherheitsresilienz: Die proaktive Überwachung und Analyse von Open-Source-Bedrohungen erhöhen die Widerstandsfähigkeit gegenüber Cyberangriffen. Effiziente Ressourcenallokation: Die präzisen Bedrohungsdaten helfen Unternehmen, ihre Sicherheitsressourcen optimal einzusetzen und gezielte Maßnahmen zu ergreifen. Compliance und Risikomanagement: Die Lösung unterstützt Unternehmen bei der Einhaltung gesetzlicher Anforderungen und bei der effektiven Verwaltung von Cyberrisiken. Integration und Nutzung **Kaspersky Threat Data Feeds - Open Source Threats** kann problemlos in bestehende Sicherheitssysteme und -infrastrukturen integriert werden. Die Bedrohungsdaten werden in maschinenlesbaren Formaten wie STIX und TAXII bereitgestellt, sodass Unternehmen sie automatisch in ihre Systeme importieren und verarbeiten können. Diese Bedrohungsfeeds sind besonders hilfreich für Unternehmen, die ihre Cybersicherheitsstrategien kontinuierlich verbessern und ihre IT-Infrastruktur proaktiv schützen möchten. Anwendungsfälle für Kaspersky Threat Data Feeds - Open Source Threats Überwachung der Open-Source-Bedrohungslandschaft: Diese Lösung ist ideal für Unternehmen, die kontinuierlich über Bedrohungen aus Open-Source-Quellen informiert bleiben möchten. Frühzeitige Identifikation von Bedrohungen: Die Bedrohungsfeeds unterstützen die schnelle Erkennung und Abwehr potenzieller Cyberbedrohungen. Unterstützung bei der Entwicklung von Sicherheitsrichtlinien: Die bereitgestellten Informationen helfen bei der Erstellung gezielter Sicherheitsrichtlinien und der Stärkung der Cybersicherheitsmaßnahmen.31987,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Anti Targeted Attack Platform Extension Module Add-OnKaspersky Anti Targeted Attack Platform Extension Module Add-On – Erweiterter Schutz vor gezielten Cyberbedrohungen In der heutigen digitalen Landschaft sind Unternehmen zunehmend komplexen und gezielten Cyberbedrohungen ausgesetzt. Traditionelle Sicherheitslösungen stoßen hierbei oft an ihre Grenzen. Das Kaspersky Anti Targeted Attack Platform Extension Module Add-On wurde entwickelt, um diesen Herausforderungen zu begegnen und bietet einen umfassenden Schutz vor fortschrittlichen Bedrohungen. Warum Kaspersky Anti Targeted Attack Platform Extension Module Add-On? Dieses Add-On erweitert die Funktionalität der bestehenden Kaspersky Anti Targeted Attack Platform (KATA) und integriert fortschrittliche Technologien sowie globale Bedrohungsanalysen, um gezielte Angriffe in jeder Phase ihrer Ausführung zu erkennen und abzuwehren. Es fügt sich nahtlos in bestehende Sicherheitsstrategien ein und bietet IT-Sicherheitsteams die notwendigen Werkzeuge, um komplexe Bedrohungen effektiv zu identifizieren und darauf zu reagieren. Hauptmerkmale und Vorteile Erweiterte Netzwerkverkehrsanalyse: Überwachung des ein- und ausgehenden Datenverkehrs zur frühzeitigen Erkennung verdächtiger Aktivitäten. Verbesserte Sandboxing-Technologie: Ausführung verdächtiger Objekte in isolierten virtuellen Umgebungen zur Analyse ihres Verhaltens. Erweiterte Verhaltensanalyse: Identifizierung von Anomalien durch Vergleich mit typischen Verhaltensmustern. Integration mit Kaspersky Security Network (KSN): Echtzeitzugriff auf globale Bedrohungsinformationen zur Beschleunigung der Bedrohungserkennung. Zentrales Management: Einheitliche Verwaltung aller Sicherheitskomponenten über eine zentrale Konsole. Erweiterte Netzwerkverkehrsanalyse Durch den Einsatz zusätzlicher Sensoren, die Aktivitäten im Netzwerk und an Endpoints Ihrer Infrastruktur erkennen, können komplexe Bedrohungen noch schneller identifiziert werden. Die Plattform nutzt Intrusion Detection Systeme (IDS) und URL-Reputationsanalysen, um potenzielle Angriffe frühzeitig zu erkennen und abzuwehren. Verbesserte Sandboxing-Technologie Verdächtige Objekte, die im E-Mail- und Internet-Datenverkehr erkannt werden, werden in eine isolierte virtuelle Umgebung weitergeleitet. Dort wird ihr Verhalten analysiert, um schädliche Aktivitäten frühzeitig zu identifizieren. Diese Methode ermöglicht die Erkennung von Bedrohungen, die herkömmliche Sicherheitslösungen umgehen könnten. Erweiterte Verhaltensanalyse Die Plattform erstellt typische Verhaltensmuster von Programmen und analysiert Abweichungen von diesen Mustern. Durch diese Anomalieerkennung können gezielte Angriffe identifiziert werden, selbst wenn sie bisher unbekannte Methoden verwenden. Integration mit Kaspersky Security Network (KSN) Die Nutzung von KSN ermöglicht den Zugriff auf Echtzeitinformationen über Bedrohungen aus der globalen Kaspersky-Wissensdatenbank. Dies beschleunigt die Reaktion auf neue Bedrohungen und reduziert das Risiko von Fehlalarmen. Zentrales Management Alle Sicherheitskomponenten können über eine zentrale Konsole verwaltet werden. Dies erleichtert die Administration, ermöglicht eine schnelle Reaktion auf Vorfälle und bietet einen umfassenden Überblick über den Sicherheitsstatus des Unternehmens.33109,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Korneeva, Maria: Barrierefreie WebentwicklungBarrierefreie Webentwicklung , Barrierefreie Websites gemäß Barrierefreiheitsstärkungsgesetz - technische Umsetzung und Best Practices - Rechtliche Anforderungen und Grundlagen der Barrierefreiheit verstehen - Barrierefreiheit gezielt in den Entwicklungsprozess integrieren - Praktische Anwendung mit Codebeispielen zu semantischem HTML, CSS und JavaScript Spätestens zum 28. Juni 2025 muss das Barrierefreiheitsstärkungsgesetz angewendet werden. Dies bedeutet nicht nur eine gesetzliche Verpflichtung für viele Unternehmen, sondern bietet auch Vorteile: Barrierefreie Websites erreichen eine größere Zielgruppe, sorgen für eine bessere UX und stärken das Markenimage. Dieses praxisorientierte Buch ist essenziell für alle, die sich mit der Erstellung barrierefreier Webinhalte befassen. Maria Korneeva vermittelt die Grundlagen der digitalen Barrierefreiheit und die relevanten rechtlichen Rahmenbedingungen und Richtlinien, darunter das Barrierefreiheitsstärkungsgesetz (BFSG), die Web Content Accessibility Guidelines (WCAG) und EN 301 549. Anhand von anschaulichen Beispielen lernen Sie, Barrieren im Web selbst zu erleben und zu verstehen. Zudem erhalten Sie verständliche Anleitungen und praxisnahe Codebeispiele, die Ihnen helfen, Barrierefreiheit erfolgreich in Ihre Projekte zu integrieren. Automatisierte Tests unterstützen Sie schließlich dabei, die langfristige Einhaltung der Barrierefreiheitsanforderungen sicherzustellen. Aus dem Inhalt: - Bedeutung und Vorteile digitaler Barrierefreiheit - Gesetzliche Vorgaben, Normen und Richtlinien (inkl. BFSG, EAA und WCAG) - Umgang mit Screenreadern - Grundsätze der Barrierefreiheit: Responsiveness, Farbgestaltung, Tastaturbedienbarkeit, Alternativtexte - Semantisches HTML, ARIA, Accessibility Tree, zugänglicher Name und Beschreibung - Barrierefreie Implementierung von Navigation, Links, Buttons, Bildern, Cookie-Bannern, Tabellen, Formularen und weiteren UI-Elementen - Barrierefreiheit von Web Components und Single Page Applications - Tools für automatisierte Barrierefreiheitschecks - Linters und Plug-ins für Unit- und End-to-End-Tests - Integration in CI/CD-Pipelines - Künstliche Intelligenz, zukunftsweisende Entwicklungen und aktuelle Einschränkungen , Sport-Stoßdämpfer > Sportfederung , Erscheinungsjahr: 20250430, Titel der Reihe: Animals##, Autoren: Korneeva, Maria, Seitenzahl/Blattzahl: 424, Abbildungen: komplett in Farbe, Keyword: Accessibility; Alternativtexte; Barrierefreiheit; Barrierefreiheitschecks; Barrierefreiheitsstärkungsgesetz; Implementierung; KI; Onlineshops; Spracheingabe; Unit-Tests; WCAG; Web Components; Webentwicklung; künstliche Intelligenz; semantisches HTML, Fachschema: Internet / Programmierung~Internet~Surfen (Internet), Fachkategorie: Internet, allgemein~Computernetzwerke und maschinelle Kommunikation, Warengruppe: TB/Datenkommunikation/Netze/Mailboxen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 240, Breite: 165, Höhe: 25, Gewicht: 770, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,39,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Open Source ThreatsKaspersky Threat Data Feeds – Open Source Threats In einer Zeit, in der Cyberbedrohungen komplexer und zielgerichteter denn je sind, ist eine umfassende Bedrohungsüberwachung unerlässlich. **Kaspersky Threat Data Feeds - Open Source Threats** stellt eine innovative Lösung dar, die Sicherheitsverantwortlichen aktuelle und relevante Informationen zu Bedrohungen bietet, die aus Open-Source-Quellen stammen. Diese Bedrohungsfeeds ermöglichen es Unternehmen, sich kontinuierlich über die neuesten Bedrohungen aus dem Open-Source-Bereich zu informieren und ihre Sicherheitsmaßnahmen entsprechend anzupassen. Mit Kaspersky Threat Data Feeds - Open Source Threats können Unternehmen proaktiv auf Bedrohungen reagieren und so ihre Widerstandsfähigkeit gegenüber Cyberangriffen deutlich verbessern. Überblick über Kaspersky Threat Data Feeds - Open Source Threats Die Lösung **Kaspersky Threat Data Feeds - Open Source Threats** bietet Unternehmen Zugang zu einer Fülle an Bedrohungsdaten, die speziell aus Open-Source-Quellen gesammelt werden. Diese Feeds bieten detaillierte Informationen über aktuelle Bedrohungen und ermöglichen eine proaktive Abwehr. Durch die kontinuierliche Analyse und Filterung relevanter Daten aus öffentlich zugänglichen Quellen hilft Kaspersky Unternehmen dabei, potenzielle Gefahren frühzeitig zu erkennen und geeignete Schutzmaßnahmen zu implementieren. Hauptfunktionen Echtzeit-Updates zu Open-Source-Bedrohungen: Regelmäßige Aktualisierungen, die es Unternehmen ermöglichen, stets über die neuesten Bedrohungen informiert zu sein. Umfassende Bedrohungsanalyse: Detaillierte Informationen zu Bedrohungen, die aus Open-Source-Quellen stammen und für die Cybersicherheit von Bedeutung sind. Integration in bestehende Sicherheitslösungen: Kaspersky Threat Data Feeds lassen sich problemlos in vorhandene Sicherheitssysteme integrieren, um einen ganzheitlichen Schutz zu gewährleisten. Unterstützung für maschinenlesbare Formate: Die Bedrohungsdaten werden in Formaten wie STIX und TAXII bereitgestellt, was die automatische Verarbeitung und Integration erleichtert. Proaktive Bedrohungserkennung: Unternehmen können dank der umfassenden Bedrohungsinformationen proaktive Sicherheitsstrategien entwickeln und umsetzen. Vorteile für Ihr Unternehmen Frühzeitige Bedrohungserkennung: Die Echtzeit-Updates und umfassenden Informationen ermöglichen eine schnelle Identifizierung und Abwehr potenzieller Bedrohungen. Gezielte Abwehrmaßnahmen: Durch die detaillierte Bedrohungsanalyse können Unternehmen ihre Sicherheitsmaßnahmen gezielt anpassen und verbessern. Erhöhte Cybersicherheitsresilienz: Die proaktive Überwachung und Analyse von Open-Source-Bedrohungen erhöhen die Widerstandsfähigkeit gegenüber Cyberangriffen. Effiziente Ressourcenallokation: Die präzisen Bedrohungsdaten helfen Unternehmen, ihre Sicherheitsressourcen optimal einzusetzen und gezielte Maßnahmen zu ergreifen. Compliance und Risikomanagement: Die Lösung unterstützt Unternehmen bei der Einhaltung gesetzlicher Anforderungen und bei der effektiven Verwaltung von Cyberrisiken. Integration und Nutzung **Kaspersky Threat Data Feeds - Open Source Threats** kann problemlos in bestehende Sicherheitssysteme und -infrastrukturen integriert werden. Die Bedrohungsdaten werden in maschinenlesbaren Formaten wie STIX und TAXII bereitgestellt, sodass Unternehmen sie automatisch in ihre Systeme importieren und verarbeiten können. Diese Bedrohungsfeeds sind besonders hilfreich für Unternehmen, die ihre Cybersicherheitsstrategien kontinuierlich verbessern und ihre IT-Infrastruktur proaktiv schützen möchten. Anwendungsfälle für Kaspersky Threat Data Feeds - Open Source Threats Überwachung der Open-Source-Bedrohungslandschaft: Diese Lösung ist ideal für Unternehmen, die kontinuierlich über Bedrohungen aus Open-Source-Quellen informiert bleiben möchten. Frühzeitige Identifikation von Bedrohungen: Die Bedrohungsfeeds unterstützen die schnelle Erkennung und Abwehr potenzieller Cyberbedrohungen. Unterstützung bei der Entwicklung von Sicherheitsrichtlinien: Die bereitgestellten Informationen helfen bei der Erstellung gezielter Sicherheitsrichtlinien und der Stärkung der Cybersicherheitsmaßnahmen.30387,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist der Unterschied zwischen Kaspersky Internet Security, Kaspersky Total Security und Kaspersky Pure?
Kaspersky Internet Security ist eine grundlegende Sicherheitslösung, die Schutz vor Viren, Malware und Online-Bedrohungen bietet. Kaspersky Total Security bietet zusätzlich Funktionen wie Kindersicherung, Passwort-Manager und Datenschutztools. Kaspersky Pure ist eine ältere Version der Software, die nicht mehr aktiv weiterentwickelt wird und daher möglicherweise nicht über die neuesten Funktionen und Sicherheitsupdates verfügt. **
-
Blockiert Kaspersky YouTube?
Nein, Kaspersky blockiert normalerweise keine Websites oder Plattformen wie YouTube. Kaspersky ist eine Antivirensoftware, die entwickelt wurde, um Computer vor Malware und anderen Bedrohungen zu schützen. Es überwacht den Datenverkehr und kann potenziell schädliche Websites blockieren, aber YouTube ist in der Regel sicher und wird nicht von Kaspersky blockiert. Es ist jedoch möglich, dass individuelle Einstellungen oder Filterregeln dies beeinflussen könnten. **
-
Was möchte Kaspersky?
Kaspersky ist ein Unternehmen, das sich auf die Entwicklung von Sicherheitslösungen für Computer und Netzwerke spezialisiert hat. Sie möchten ihre Kunden vor Cyberbedrohungen wie Viren, Malware und Hackern schützen und ihnen dabei helfen, ihre Daten und Privatsphäre zu sichern. **
-
Ist Kaspersky schlecht?
Es gibt unterschiedliche Meinungen zu Kaspersky. Einige Menschen sind mit der Leistung und dem Schutz, den das Unternehmen bietet, zufrieden, während andere Bedenken hinsichtlich der Verbindung des Unternehmens mit der russischen Regierung haben. Es ist wichtig, die Vor- und Nachteile abzuwägen und sich über die aktuellen Informationen zu informieren, um eine fundierte Entscheidung zu treffen. **
Ähnliche Suchbegriffe für Kaspersky
-
Kaspersky Anti Targeted Attack Platform Extension Module Add-OnKaspersky Anti Targeted Attack Platform Extension Module Add-On – Erweiterter Schutz vor gezielten Cyberbedrohungen In der heutigen digitalen Landschaft sind Unternehmen zunehmend komplexen und gezielten Cyberbedrohungen ausgesetzt. Traditionelle Sicherheitslösungen stoßen hierbei oft an ihre Grenzen. Das Kaspersky Anti Targeted Attack Platform Extension Module Add-On wurde entwickelt, um diesen Herausforderungen zu begegnen und bietet einen umfassenden Schutz vor fortschrittlichen Bedrohungen. Warum Kaspersky Anti Targeted Attack Platform Extension Module Add-On? Dieses Add-On erweitert die Funktionalität der bestehenden Kaspersky Anti Targeted Attack Platform (KATA) und integriert fortschrittliche Technologien sowie globale Bedrohungsanalysen, um gezielte Angriffe in jeder Phase ihrer Ausführung zu erkennen und abzuwehren. Es fügt sich nahtlos in bestehende Sicherheitsstrategien ein und bietet IT-Sicherheitsteams die notwendigen Werkzeuge, um komplexe Bedrohungen effektiv zu identifizieren und darauf zu reagieren. Hauptmerkmale und Vorteile Erweiterte Netzwerkverkehrsanalyse: Überwachung des ein- und ausgehenden Datenverkehrs zur frühzeitigen Erkennung verdächtiger Aktivitäten. Verbesserte Sandboxing-Technologie: Ausführung verdächtiger Objekte in isolierten virtuellen Umgebungen zur Analyse ihres Verhaltens. Erweiterte Verhaltensanalyse: Identifizierung von Anomalien durch Vergleich mit typischen Verhaltensmustern. Integration mit Kaspersky Security Network (KSN): Echtzeitzugriff auf globale Bedrohungsinformationen zur Beschleunigung der Bedrohungserkennung. Zentrales Management: Einheitliche Verwaltung aller Sicherheitskomponenten über eine zentrale Konsole. Erweiterte Netzwerkverkehrsanalyse Durch den Einsatz zusätzlicher Sensoren, die Aktivitäten im Netzwerk und an Endpoints Ihrer Infrastruktur erkennen, können komplexe Bedrohungen noch schneller identifiziert werden. Die Plattform nutzt Intrusion Detection Systeme (IDS) und URL-Reputationsanalysen, um potenzielle Angriffe frühzeitig zu erkennen und abzuwehren. Verbesserte Sandboxing-Technologie Verdächtige Objekte, die im E-Mail- und Internet-Datenverkehr erkannt werden, werden in eine isolierte virtuelle Umgebung weitergeleitet. Dort wird ihr Verhalten analysiert, um schädliche Aktivitäten frühzeitig zu identifizieren. Diese Methode ermöglicht die Erkennung von Bedrohungen, die herkömmliche Sicherheitslösungen umgehen könnten. Erweiterte Verhaltensanalyse Die Plattform erstellt typische Verhaltensmuster von Programmen und analysiert Abweichungen von diesen Mustern. Durch diese Anomalieerkennung können gezielte Angriffe identifiziert werden, selbst wenn sie bisher unbekannte Methoden verwenden. Integration mit Kaspersky Security Network (KSN) Die Nutzung von KSN ermöglicht den Zugriff auf Echtzeitinformationen über Bedrohungen aus der globalen Kaspersky-Wissensdatenbank. Dies beschleunigt die Reaktion auf neue Bedrohungen und reduziert das Risiko von Fehlalarmen. Zentrales Management Alle Sicherheitskomponenten können über eine zentrale Konsole verwaltet werden. Dies erleichtert die Administration, ermöglicht eine schnelle Reaktion auf Vorfälle und bietet einen umfassenden Überblick über den Sicherheitsstatus des Unternehmens.48793,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Anti Targeted Attack Platform Extension Module Add-OnKaspersky Anti Targeted Attack Platform Extension Module Add-On – Erweiterter Schutz vor gezielten Cyberbedrohungen In der heutigen digitalen Landschaft sind Unternehmen zunehmend komplexen und gezielten Cyberbedrohungen ausgesetzt. Traditionelle Sicherheitslösungen stoßen hierbei oft an ihre Grenzen. Das Kaspersky Anti Targeted Attack Platform Extension Module Add-On wurde entwickelt, um diesen Herausforderungen zu begegnen und bietet einen umfassenden Schutz vor fortschrittlichen Bedrohungen. Warum Kaspersky Anti Targeted Attack Platform Extension Module Add-On? Dieses Add-On erweitert die Funktionalität der bestehenden Kaspersky Anti Targeted Attack Platform (KATA) und integriert fortschrittliche Technologien sowie globale Bedrohungsanalysen, um gezielte Angriffe in jeder Phase ihrer Ausführung zu erkennen und abzuwehren. Es fügt sich nahtlos in bestehende Sicherheitsstrategien ein und bietet IT-Sicherheitsteams die notwendigen Werkzeuge, um komplexe Bedrohungen effektiv zu identifizieren und darauf zu reagieren. Hauptmerkmale und Vorteile Erweiterte Netzwerkverkehrsanalyse: Überwachung des ein- und ausgehenden Datenverkehrs zur frühzeitigen Erkennung verdächtiger Aktivitäten. Verbesserte Sandboxing-Technologie: Ausführung verdächtiger Objekte in isolierten virtuellen Umgebungen zur Analyse ihres Verhaltens. Erweiterte Verhaltensanalyse: Identifizierung von Anomalien durch Vergleich mit typischen Verhaltensmustern. Integration mit Kaspersky Security Network (KSN): Echtzeitzugriff auf globale Bedrohungsinformationen zur Beschleunigung der Bedrohungserkennung. Zentrales Management: Einheitliche Verwaltung aller Sicherheitskomponenten über eine zentrale Konsole. Erweiterte Netzwerkverkehrsanalyse Durch den Einsatz zusätzlicher Sensoren, die Aktivitäten im Netzwerk und an Endpoints Ihrer Infrastruktur erkennen, können komplexe Bedrohungen noch schneller identifiziert werden. Die Plattform nutzt Intrusion Detection Systeme (IDS) und URL-Reputationsanalysen, um potenzielle Angriffe frühzeitig zu erkennen und abzuwehren. Verbesserte Sandboxing-Technologie Verdächtige Objekte, die im E-Mail- und Internet-Datenverkehr erkannt werden, werden in eine isolierte virtuelle Umgebung weitergeleitet. Dort wird ihr Verhalten analysiert, um schädliche Aktivitäten frühzeitig zu identifizieren. Diese Methode ermöglicht die Erkennung von Bedrohungen, die herkömmliche Sicherheitslösungen umgehen könnten. Erweiterte Verhaltensanalyse Die Plattform erstellt typische Verhaltensmuster von Programmen und analysiert Abweichungen von diesen Mustern. Durch diese Anomalieerkennung können gezielte Angriffe identifiziert werden, selbst wenn sie bisher unbekannte Methoden verwenden. Integration mit Kaspersky Security Network (KSN) Die Nutzung von KSN ermöglicht den Zugriff auf Echtzeitinformationen über Bedrohungen aus der globalen Kaspersky-Wissensdatenbank. Dies beschleunigt die Reaktion auf neue Bedrohungen und reduziert das Risiko von Fehlalarmen. Zentrales Management Alle Sicherheitskomponenten können über eine zentrale Konsole verwaltet werden. Dies erleichtert die Administration, ermöglicht eine schnelle Reaktion auf Vorfälle und bietet einen umfassenden Überblick über den Sicherheitsstatus des Unternehmens.47921,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Anti Targeted Attack Platform Extension Module Add-OnKaspersky Anti Targeted Attack Platform Extension Module Add-On – Erweiterter Schutz vor gezielten Cyberbedrohungen In der heutigen digitalen Landschaft sind Unternehmen zunehmend komplexen und gezielten Cyberbedrohungen ausgesetzt. Traditionelle Sicherheitslösungen stoßen hierbei oft an ihre Grenzen. Das Kaspersky Anti Targeted Attack Platform Extension Module Add-On wurde entwickelt, um diesen Herausforderungen zu begegnen und bietet einen umfassenden Schutz vor fortschrittlichen Bedrohungen. Warum Kaspersky Anti Targeted Attack Platform Extension Module Add-On? Dieses Add-On erweitert die Funktionalität der bestehenden Kaspersky Anti Targeted Attack Platform (KATA) und integriert fortschrittliche Technologien sowie globale Bedrohungsanalysen, um gezielte Angriffe in jeder Phase ihrer Ausführung zu erkennen und abzuwehren. Es fügt sich nahtlos in bestehende Sicherheitsstrategien ein und bietet IT-Sicherheitsteams die notwendigen Werkzeuge, um komplexe Bedrohungen effektiv zu identifizieren und darauf zu reagieren. Hauptmerkmale und Vorteile Erweiterte Netzwerkverkehrsanalyse: Überwachung des ein- und ausgehenden Datenverkehrs zur frühzeitigen Erkennung verdächtiger Aktivitäten. Verbesserte Sandboxing-Technologie: Ausführung verdächtiger Objekte in isolierten virtuellen Umgebungen zur Analyse ihres Verhaltens. Erweiterte Verhaltensanalyse: Identifizierung von Anomalien durch Vergleich mit typischen Verhaltensmustern. Integration mit Kaspersky Security Network (KSN): Echtzeitzugriff auf globale Bedrohungsinformationen zur Beschleunigung der Bedrohungserkennung. Zentrales Management: Einheitliche Verwaltung aller Sicherheitskomponenten über eine zentrale Konsole. Erweiterte Netzwerkverkehrsanalyse Durch den Einsatz zusätzlicher Sensoren, die Aktivitäten im Netzwerk und an Endpoints Ihrer Infrastruktur erkennen, können komplexe Bedrohungen noch schneller identifiziert werden. Die Plattform nutzt Intrusion Detection Systeme (IDS) und URL-Reputationsanalysen, um potenzielle Angriffe frühzeitig zu erkennen und abzuwehren. Verbesserte Sandboxing-Technologie Verdächtige Objekte, die im E-Mail- und Internet-Datenverkehr erkannt werden, werden in eine isolierte virtuelle Umgebung weitergeleitet. Dort wird ihr Verhalten analysiert, um schädliche Aktivitäten frühzeitig zu identifizieren. Diese Methode ermöglicht die Erkennung von Bedrohungen, die herkömmliche Sicherheitslösungen umgehen könnten. Erweiterte Verhaltensanalyse Die Plattform erstellt typische Verhaltensmuster von Programmen und analysiert Abweichungen von diesen Mustern. Durch diese Anomalieerkennung können gezielte Angriffe identifiziert werden, selbst wenn sie bisher unbekannte Methoden verwenden. Integration mit Kaspersky Security Network (KSN) Die Nutzung von KSN ermöglicht den Zugriff auf Echtzeitinformationen über Bedrohungen aus der globalen Kaspersky-Wissensdatenbank. Dies beschleunigt die Reaktion auf neue Bedrohungen und reduziert das Risiko von Fehlalarmen. Zentrales Management Alle Sicherheitskomponenten können über eine zentrale Konsole verwaltet werden. Dies erleichtert die Administration, ermöglicht eine schnelle Reaktion auf Vorfälle und bietet einen umfassenden Überblick über den Sicherheitsstatus des Unternehmens.32238,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Anti Targeted Attack Platform Extension Module Add-OnKaspersky Anti Targeted Attack Platform Extension Module Add-On – Erweiterter Schutz vor gezielten Cyberbedrohungen In der heutigen digitalen Landschaft sind Unternehmen zunehmend komplexen und gezielten Cyberbedrohungen ausgesetzt. Traditionelle Sicherheitslösungen stoßen hierbei oft an ihre Grenzen. Das Kaspersky Anti Targeted Attack Platform Extension Module Add-On wurde entwickelt, um diesen Herausforderungen zu begegnen und bietet einen umfassenden Schutz vor fortschrittlichen Bedrohungen. Warum Kaspersky Anti Targeted Attack Platform Extension Module Add-On? Dieses Add-On erweitert die Funktionalität der bestehenden Kaspersky Anti Targeted Attack Platform (KATA) und integriert fortschrittliche Technologien sowie globale Bedrohungsanalysen, um gezielte Angriffe in jeder Phase ihrer Ausführung zu erkennen und abzuwehren. Es fügt sich nahtlos in bestehende Sicherheitsstrategien ein und bietet IT-Sicherheitsteams die notwendigen Werkzeuge, um komplexe Bedrohungen effektiv zu identifizieren und darauf zu reagieren. Hauptmerkmale und Vorteile Erweiterte Netzwerkverkehrsanalyse: Überwachung des ein- und ausgehenden Datenverkehrs zur frühzeitigen Erkennung verdächtiger Aktivitäten. Verbesserte Sandboxing-Technologie: Ausführung verdächtiger Objekte in isolierten virtuellen Umgebungen zur Analyse ihres Verhaltens. Erweiterte Verhaltensanalyse: Identifizierung von Anomalien durch Vergleich mit typischen Verhaltensmustern. Integration mit Kaspersky Security Network (KSN): Echtzeitzugriff auf globale Bedrohungsinformationen zur Beschleunigung der Bedrohungserkennung. Zentrales Management: Einheitliche Verwaltung aller Sicherheitskomponenten über eine zentrale Konsole. Erweiterte Netzwerkverkehrsanalyse Durch den Einsatz zusätzlicher Sensoren, die Aktivitäten im Netzwerk und an Endpoints Ihrer Infrastruktur erkennen, können komplexe Bedrohungen noch schneller identifiziert werden. Die Plattform nutzt Intrusion Detection Systeme (IDS) und URL-Reputationsanalysen, um potenzielle Angriffe frühzeitig zu erkennen und abzuwehren. Verbesserte Sandboxing-Technologie Verdächtige Objekte, die im E-Mail- und Internet-Datenverkehr erkannt werden, werden in eine isolierte virtuelle Umgebung weitergeleitet. Dort wird ihr Verhalten analysiert, um schädliche Aktivitäten frühzeitig zu identifizieren. Diese Methode ermöglicht die Erkennung von Bedrohungen, die herkömmliche Sicherheitslösungen umgehen könnten. Erweiterte Verhaltensanalyse Die Plattform erstellt typische Verhaltensmuster von Programmen und analysiert Abweichungen von diesen Mustern. Durch diese Anomalieerkennung können gezielte Angriffe identifiziert werden, selbst wenn sie bisher unbekannte Methoden verwenden. Integration mit Kaspersky Security Network (KSN) Die Nutzung von KSN ermöglicht den Zugriff auf Echtzeitinformationen über Bedrohungen aus der globalen Kaspersky-Wissensdatenbank. Dies beschleunigt die Reaktion auf neue Bedrohungen und reduziert das Risiko von Fehlalarmen. Zentrales Management Alle Sicherheitskomponenten können über eine zentrale Konsole verwaltet werden. Dies erleichtert die Administration, ermöglicht eine schnelle Reaktion auf Vorfälle und bietet einen umfassenden Überblick über den Sicherheitsstatus des Unternehmens.31947,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ist Kaspersky vertrauenswürdig?
Kaspersky ist ein renommierter Anbieter von Antiviren-Software und Sicherheitslösungen. Sie haben eine lange Geschichte in der Branche und sind bekannt für ihre fortschrittlichen Technologien und ihren starken Fokus auf Cybersicherheit. Allerdings gab es in der Vergangenheit Bedenken hinsichtlich ihrer Verbindungen zur russischen Regierung, was einige dazu veranlasst hat, ihre Produkte nicht zu vertrauen. Es liegt letztendlich an jedem Einzelnen, zu entscheiden, ob er Kaspersky als vertrauenswürdig betrachtet oder nicht. **
-
Ist Kaspersky verbuggt?
Es gibt keine allgemeine Antwort auf diese Frage, da die Software von Kaspersky von verschiedenen Faktoren abhängt, wie z.B. der Version, dem Betriebssystem und den individuellen Einstellungen. Es kann vorkommen, dass Kaspersky gelegentlich Fehler oder Probleme aufweist, aber das Unternehmen arbeitet kontinuierlich daran, diese zu beheben und Updates bereitzustellen. Es ist wichtig, die neueste Version zu verwenden und regelmäßig Updates durchzuführen, um mögliche Bugs zu minimieren. **
-
Wem gehört Kaspersky?
Kaspersky gehört dem russischen Unternehmer Eugene Kaspersky, der das Unternehmen im Jahr 1997 gegründet hat. Er ist auch der CEO des Unternehmens. Kaspersky Lab ist ein weltweit führender Anbieter von Cyber-Sicherheitslösungen und bietet Produkte wie Antivirensoftware, Firewalls und Sicherheitsservices an. Das Unternehmen hat seinen Hauptsitz in Moskau, Russland, und ist in über 200 Ländern und Regionen weltweit tätig. Trotz einiger Bedenken hinsichtlich der Verbindungen des Unternehmens zur russischen Regierung hat Kaspersky Lab betont, dass es unabhängig und privat geführt ist. **
-
Soll ich Kaspersky jetzt deinstallieren und was ist mit Kaspersky Password Manager?
Es liegt letztendlich an dir, ob du Kaspersky deinstallieren möchtest. Es gab in der Vergangenheit Bedenken hinsichtlich der Sicherheit und möglicher Verbindungen zu russischen Behörden. Wenn du Bedenken hast, kannst du eine alternative Antivirensoftware in Betracht ziehen. Was den Kaspersky Password Manager betrifft, so hängt es von deinem Vertrauen in das Unternehmen ab, ob du ihn weiterhin verwenden möchtest. Du könntest auch andere Passwortmanager in Betracht ziehen, um deine Passwörter sicher zu verwalten. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.