Domain perl5.de kaufen?
Wir ziehen mit dem Projekt
perl5.de um.
Sind Sie am Kauf der Domain
perl5.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain perl5.de kaufen?
Was ist Open-Source-Software?
Open-Source-Software ist Software, deren Quellcode frei verfügbar ist und von der Gemeinschaft frei genutzt, geändert und weiterentwickelt werden kann. Dies bedeutet, dass die Entwickler den Code einsehen, modifizieren und an ihre eigenen Bedürfnisse anpassen können. Open-Source-Software fördert die Zusammenarbeit und den Wissensaustausch in der Entwicklergemeinschaft und trägt zur Schaffung von innovativen Lösungen bei. Ein bekanntes Beispiel für Open-Source-Software ist das Betriebssystem Linux. **
Sind Open-Source-Codes gefälscht?
Nein, Open-Source-Codes sind nicht gefälscht. Open-Source bezieht sich auf die Art und Weise, wie der Code entwickelt und lizenziert wird. Open-Source-Software ermöglicht es Entwicklern, den Quellcode einzusehen, zu überprüfen, zu modifizieren und zu teilen. Dies fördert Transparenz und Zusammenarbeit, um die Qualität und Sicherheit des Codes zu gewährleisten. **
Ähnliche Suchbegriffe für Source-Universal-Tap-Adapter
Top-Angebote
Produkte zum Begriff Source-Universal-Tap-Adapter:
-
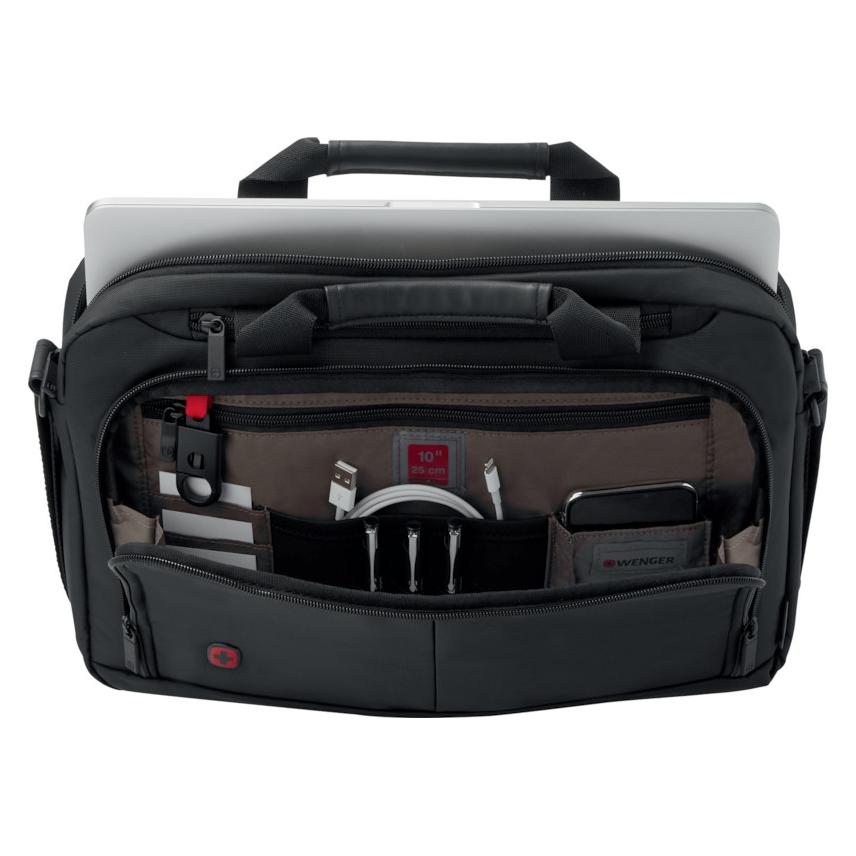
Wenger Source (14", Universal), Notebooktasche, SchwarzSource 14" Laptop-Tasche mit Tablet-Fach Was erwarten Sie von Ihrer Business-Tasche? Schutz Ihrer elektronischen Geräte, Platz für Dokumente, praktischer Stauraum für Essentials, komfortable Riemen, zahlreiche Fächer und einfacher Zugriff. Die Source kann all das und noch viel mehr. Auf dem täglichen Weg zur Arbeit und beim Meeting ist die Aktentasche ein zuverlässiger Begleiter, der sich um die kleinen Details kümmert, damit Sie sich auf das grosse Ganze konzentrieren können. - Gepolstertes Fach für Laptops bis zu 14 Zoll mit Anti-Kratz-Futter - Organizer für wichtiges Zubehör, einschliesslich 10-Zoll-Tablet-Fach mit kratzsicherem Futter, zur übersichtlichen Aufbewahrung von Kabeln, Ladegeräten, Visitenkarten und mehr - Trageschlaufe zur Befestigung am Griff von Rollenkoffern für komfortables Reisen mit mehreren Gepäckstücken - Zwei Staufächer - Trenneinsatz zur übersichtlichen Aufbewahrung von Dokumenten, Ordnern usw. - Gepolsterte Griffe zum einfachen Tragen - Gepolsterter, verstellbarer Schulterriemen für höchsten Komfort.41,43 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Gates, Bill: Source CodeSource Code , My Beginnings , > , Erscheinungsjahr: 20250204, Produktform: Leinen, Autoren: Gates, Bill, Seitenzahl/Blattzahl: 320, Abbildungen: 14 ILL; 16PP 4C PHOTOGRAPHS, Themenüberschrift: BIOGRAPHY & AUTOBIOGRAPHY / Business, Keyword: non fiction;fathers day gifts;top books;gifts for mom;gifts for husband;gifts for brother;gifts for dad;new books;autobio;bio;business books;business;best books;new releases;nonfiction books;nerd gifts;motivational;true stories;inspiration;leadership;true story;inspirational;autobiography;autobiography books;memoir;memoirs;autobiographies;biographies;biography;bill;source;source code;bill gates;bill gates book;code book;howard stern;product;how to be alone;bill gates biography;buy, Fachschema: Englische Bücher / Biografie, Erinnerung~Englische Bücher / Wirtschaft, Business~Erinnerung / Arbeit, Wirtschaft, Technik~Microsoft (Firma), Fachkategorie: Biografien: Wissenschaft, Technologie und Medizin~Memoiren, Berichte/Erinnerungen, Imprint-Titels: Knopf, Warengruppe: HC/Wirtschaft/Allgemeines, Lexika, Geschichte, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 235, Breite: 156, Höhe: 22, Gewicht: 608, Produktform: Gebunden, Genre: Importe,23,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Open Source ThreatsKaspersky Threat Data Feeds – Open Source Threats In einer Zeit, in der Cyberbedrohungen komplexer und zielgerichteter denn je sind, ist eine umfassende Bedrohungsüberwachung unerlässlich. **Kaspersky Threat Data Feeds - Open Source Threats** stellt eine innovative Lösung dar, die Sicherheitsverantwortlichen aktuelle und relevante Informationen zu Bedrohungen bietet, die aus Open-Source-Quellen stammen. Diese Bedrohungsfeeds ermöglichen es Unternehmen, sich kontinuierlich über die neuesten Bedrohungen aus dem Open-Source-Bereich zu informieren und ihre Sicherheitsmaßnahmen entsprechend anzupassen. Mit Kaspersky Threat Data Feeds - Open Source Threats können Unternehmen proaktiv auf Bedrohungen reagieren und so ihre Widerstandsfähigkeit gegenüber Cyberangriffen deutlich verbessern. Überblick über Kaspersky Threat Data Feeds - Open Source Threats Die Lösung **Kaspersky Threat Data Feeds - Open Source Threats** bietet Unternehmen Zugang zu einer Fülle an Bedrohungsdaten, die speziell aus Open-Source-Quellen gesammelt werden. Diese Feeds bieten detaillierte Informationen über aktuelle Bedrohungen und ermöglichen eine proaktive Abwehr. Durch die kontinuierliche Analyse und Filterung relevanter Daten aus öffentlich zugänglichen Quellen hilft Kaspersky Unternehmen dabei, potenzielle Gefahren frühzeitig zu erkennen und geeignete Schutzmaßnahmen zu implementieren. Hauptfunktionen Echtzeit-Updates zu Open-Source-Bedrohungen: Regelmäßige Aktualisierungen, die es Unternehmen ermöglichen, stets über die neuesten Bedrohungen informiert zu sein. Umfassende Bedrohungsanalyse: Detaillierte Informationen zu Bedrohungen, die aus Open-Source-Quellen stammen und für die Cybersicherheit von Bedeutung sind. Integration in bestehende Sicherheitslösungen: Kaspersky Threat Data Feeds lassen sich problemlos in vorhandene Sicherheitssysteme integrieren, um einen ganzheitlichen Schutz zu gewährleisten. Unterstützung für maschinenlesbare Formate: Die Bedrohungsdaten werden in Formaten wie STIX und TAXII bereitgestellt, was die automatische Verarbeitung und Integration erleichtert. Proaktive Bedrohungserkennung: Unternehmen können dank der umfassenden Bedrohungsinformationen proaktive Sicherheitsstrategien entwickeln und umsetzen. Vorteile für Ihr Unternehmen Frühzeitige Bedrohungserkennung: Die Echtzeit-Updates und umfassenden Informationen ermöglichen eine schnelle Identifizierung und Abwehr potenzieller Bedrohungen. Gezielte Abwehrmaßnahmen: Durch die detaillierte Bedrohungsanalyse können Unternehmen ihre Sicherheitsmaßnahmen gezielt anpassen und verbessern. Erhöhte Cybersicherheitsresilienz: Die proaktive Überwachung und Analyse von Open-Source-Bedrohungen erhöhen die Widerstandsfähigkeit gegenüber Cyberangriffen. Effiziente Ressourcenallokation: Die präzisen Bedrohungsdaten helfen Unternehmen, ihre Sicherheitsressourcen optimal einzusetzen und gezielte Maßnahmen zu ergreifen. Compliance und Risikomanagement: Die Lösung unterstützt Unternehmen bei der Einhaltung gesetzlicher Anforderungen und bei der effektiven Verwaltung von Cyberrisiken. Integration und Nutzung **Kaspersky Threat Data Feeds - Open Source Threats** kann problemlos in bestehende Sicherheitssysteme und -infrastrukturen integriert werden. Die Bedrohungsdaten werden in maschinenlesbaren Formaten wie STIX und TAXII bereitgestellt, sodass Unternehmen sie automatisch in ihre Systeme importieren und verarbeiten können. Diese Bedrohungsfeeds sind besonders hilfreich für Unternehmen, die ihre Cybersicherheitsstrategien kontinuierlich verbessern und ihre IT-Infrastruktur proaktiv schützen möchten. Anwendungsfälle für Kaspersky Threat Data Feeds - Open Source Threats Überwachung der Open-Source-Bedrohungslandschaft: Diese Lösung ist ideal für Unternehmen, die kontinuierlich über Bedrohungen aus Open-Source-Quellen informiert bleiben möchten. Frühzeitige Identifikation von Bedrohungen: Die Bedrohungsfeeds unterstützen die schnelle Erkennung und Abwehr potenzieller Cyberbedrohungen. Unterstützung bei der Entwicklung von Sicherheitsrichtlinien: Die bereitgestellten Informationen helfen bei der Erstellung gezielter Sicherheitsrichtlinien und der Stärkung der Cybersicherheitsmaßnahmen.31987,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie sicher ist Open Source?
Open Source Software ist im Allgemeinen sicher, da der Quellcode für jeden zugänglich ist und von einer großen Community überprüft wird. Durch die Transparenz des Codes können Sicherheitslücken schneller erkannt und behoben werden. Dennoch ist es wichtig, dass Open Source Software regelmäßig aktualisiert und gepflegt wird, um mögliche Sicherheitsrisiken zu minimieren. **
-
Was sind die grundlegenden Unterschiede zwischen Open-Source- und Closed-Source-Software?
Open-Source-Software ist frei verfügbar, der Quellcode kann eingesehen und modifiziert werden, während Closed-Source-Software proprietär ist und der Quellcode nicht öffentlich zugänglich ist. Open-Source-Software wird oft von einer Community entwickelt und verbessert, während Closed-Source-Software von einem einzelnen Unternehmen entwickelt wird. Open-Source-Software ist in der Regel kostenfrei, während Closed-Source-Software oft kostenpflichtig ist. **
-
Was sind die verschiedenen Arten von Mitwirkenden in der Open-Source-Community und wie tragen sie zum Erfolg von Open-Source-Projekten bei?
In der Open-Source-Community gibt es verschiedene Arten von Mitwirkenden, darunter Entwickler, Designer, Tester und Dokumentatoren. Jede dieser Gruppen trägt auf unterschiedliche Weise zum Erfolg von Open-Source-Projekten bei. Entwickler schreiben und verbessern den Code, Designer gestalten die Benutzeroberfläche, Tester überprüfen die Funktionalität und Dokumentatoren erstellen Anleitungen und Dokumentation. Durch die Zusammenarbeit dieser verschiedenen Mitwirkenden entstehen qualitativ hochwertige und benutzerfreundliche Open-Source-Projekte, die von einer breiten Community unterstützt werden. **
-
Ist Open-Source-Software immer kostenlos?
Open-Source-Software ist nicht immer kostenlos. Der Begriff "Open Source" bezieht sich auf die Lizenzierung und den Quellcode, der für jeden zugänglich ist. Es bedeutet jedoch nicht zwangsläufig, dass die Software kostenlos ist. Einige Open-Source-Projekte verlangen möglicherweise Gebühren für die Nutzung oder den Support. Es gibt jedoch auch viele kostenlose Open-Source-Softwareprojekte, die von der Community entwickelt und gepflegt werden. **

Ist Android Open Source und sicher?
Ja, Android ist ein Open-Source-Betriebssystem, was bedeutet, dass der Quellcode für jeden zugänglich ist und von Entwicklern angepasst werden kann. In Bezug auf Sicherheit gibt es jedoch keine eindeutige Antwort. Android hat Sicherheitsfunktionen wie App-Berechtigungen und regelmäßige Sicherheitsupdates, aber es gibt auch potenzielle Sicherheitsrisiken wie Malware und unsichere Apps. Es ist wichtig, Vorsichtsmaßnahmen zu treffen, wie das Herunterladen von Apps aus vertrauenswürdigen Quellen und das Aktualisieren des Betriebssystems regelmäßig, um die Sicherheit zu gewährleisten. **
Ist picdrop.de als Open Source verfügbar?
Nein, picdrop.de ist nicht als Open Source verfügbar. Es handelt sich um eine kommerzielle Plattform, die von einem Unternehmen entwickelt und betrieben wird. **
Top-Angebote
Produkte zum Begriff Source-Universal-Tap-Adapter:
-
Wenger Source (14", Universal), Notebooktasche, SchwarzSource 14" Laptop-Tasche mit Tablet-Fach Was erwarten Sie von Ihrer Business-Tasche? Schutz Ihrer elektronischen Geräte, Platz für Dokumente, praktischer Stauraum für Essentials, komfortable Riemen, zahlreiche Fächer und einfacher Zugriff. Die Source kann all das und noch viel mehr. Auf dem täglichen Weg zur Arbeit und beim Meeting ist die Aktentasche ein zuverlässiger Begleiter, der sich um die kleinen Details kümmert, damit Sie sich auf das grosse Ganze konzentrieren können. - Gepolstertes Fach für Laptops bis zu 14 Zoll mit Anti-Kratz-Futter - Organizer für wichtiges Zubehör, einschliesslich 10-Zoll-Tablet-Fach mit kratzsicherem Futter, zur übersichtlichen Aufbewahrung von Kabeln, Ladegeräten, Visitenkarten und mehr - Trageschlaufe zur Befestigung am Griff von Rollenkoffern für komfortables Reisen mit mehreren Gepäckstücken - Zwei Staufächer - Trenneinsatz zur übersichtlichen Aufbewahrung von Dokumenten, Ordnern usw. - Gepolsterte Griffe zum einfachen Tragen - Gepolsterter, verstellbarer Schulterriemen für höchsten Komfort.41,43 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Gates, Bill: Source CodeSource Code , My Beginnings , > , Erscheinungsjahr: 20250204, Produktform: Leinen, Autoren: Gates, Bill, Seitenzahl/Blattzahl: 320, Abbildungen: 14 ILL; 16PP 4C PHOTOGRAPHS, Themenüberschrift: BIOGRAPHY & AUTOBIOGRAPHY / Business, Keyword: non fiction;fathers day gifts;top books;gifts for mom;gifts for husband;gifts for brother;gifts for dad;new books;autobio;bio;business books;business;best books;new releases;nonfiction books;nerd gifts;motivational;true stories;inspiration;leadership;true story;inspirational;autobiography;autobiography books;memoir;memoirs;autobiographies;biographies;biography;bill;source;source code;bill gates;bill gates book;code book;howard stern;product;how to be alone;bill gates biography;buy, Fachschema: Englische Bücher / Biografie, Erinnerung~Englische Bücher / Wirtschaft, Business~Erinnerung / Arbeit, Wirtschaft, Technik~Microsoft (Firma), Fachkategorie: Biografien: Wissenschaft, Technologie und Medizin~Memoiren, Berichte/Erinnerungen, Imprint-Titels: Knopf, Warengruppe: HC/Wirtschaft/Allgemeines, Lexika, Geschichte, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 235, Breite: 156, Höhe: 22, Gewicht: 608, Produktform: Gebunden, Genre: Importe,23,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist Open-Source-Software?
Open-Source-Software ist Software, deren Quellcode frei verfügbar ist und von der Gemeinschaft frei genutzt, geändert und weiterentwickelt werden kann. Dies bedeutet, dass die Entwickler den Code einsehen, modifizieren und an ihre eigenen Bedürfnisse anpassen können. Open-Source-Software fördert die Zusammenarbeit und den Wissensaustausch in der Entwicklergemeinschaft und trägt zur Schaffung von innovativen Lösungen bei. Ein bekanntes Beispiel für Open-Source-Software ist das Betriebssystem Linux. **
-
Sind Open-Source-Codes gefälscht?
Nein, Open-Source-Codes sind nicht gefälscht. Open-Source bezieht sich auf die Art und Weise, wie der Code entwickelt und lizenziert wird. Open-Source-Software ermöglicht es Entwicklern, den Quellcode einzusehen, zu überprüfen, zu modifizieren und zu teilen. Dies fördert Transparenz und Zusammenarbeit, um die Qualität und Sicherheit des Codes zu gewährleisten. **
-
Wie sicher ist Open Source?
Open Source Software ist im Allgemeinen sicher, da der Quellcode für jeden zugänglich ist und von einer großen Community überprüft wird. Durch die Transparenz des Codes können Sicherheitslücken schneller erkannt und behoben werden. Dennoch ist es wichtig, dass Open Source Software regelmäßig aktualisiert und gepflegt wird, um mögliche Sicherheitsrisiken zu minimieren. **
-
Was sind die grundlegenden Unterschiede zwischen Open-Source- und Closed-Source-Software?
Open-Source-Software ist frei verfügbar, der Quellcode kann eingesehen und modifiziert werden, während Closed-Source-Software proprietär ist und der Quellcode nicht öffentlich zugänglich ist. Open-Source-Software wird oft von einer Community entwickelt und verbessert, während Closed-Source-Software von einem einzelnen Unternehmen entwickelt wird. Open-Source-Software ist in der Regel kostenfrei, während Closed-Source-Software oft kostenpflichtig ist. **
Ähnliche Suchbegriffe für Source-Universal-Tap-Adapter
-
Kaspersky Threat Data Feeds - Open Source ThreatsKaspersky Threat Data Feeds – Open Source Threats In einer Zeit, in der Cyberbedrohungen komplexer und zielgerichteter denn je sind, ist eine umfassende Bedrohungsüberwachung unerlässlich. **Kaspersky Threat Data Feeds - Open Source Threats** stellt eine innovative Lösung dar, die Sicherheitsverantwortlichen aktuelle und relevante Informationen zu Bedrohungen bietet, die aus Open-Source-Quellen stammen. Diese Bedrohungsfeeds ermöglichen es Unternehmen, sich kontinuierlich über die neuesten Bedrohungen aus dem Open-Source-Bereich zu informieren und ihre Sicherheitsmaßnahmen entsprechend anzupassen. Mit Kaspersky Threat Data Feeds - Open Source Threats können Unternehmen proaktiv auf Bedrohungen reagieren und so ihre Widerstandsfähigkeit gegenüber Cyberangriffen deutlich verbessern. Überblick über Kaspersky Threat Data Feeds - Open Source Threats Die Lösung **Kaspersky Threat Data Feeds - Open Source Threats** bietet Unternehmen Zugang zu einer Fülle an Bedrohungsdaten, die speziell aus Open-Source-Quellen gesammelt werden. Diese Feeds bieten detaillierte Informationen über aktuelle Bedrohungen und ermöglichen eine proaktive Abwehr. Durch die kontinuierliche Analyse und Filterung relevanter Daten aus öffentlich zugänglichen Quellen hilft Kaspersky Unternehmen dabei, potenzielle Gefahren frühzeitig zu erkennen und geeignete Schutzmaßnahmen zu implementieren. Hauptfunktionen Echtzeit-Updates zu Open-Source-Bedrohungen: Regelmäßige Aktualisierungen, die es Unternehmen ermöglichen, stets über die neuesten Bedrohungen informiert zu sein. Umfassende Bedrohungsanalyse: Detaillierte Informationen zu Bedrohungen, die aus Open-Source-Quellen stammen und für die Cybersicherheit von Bedeutung sind. Integration in bestehende Sicherheitslösungen: Kaspersky Threat Data Feeds lassen sich problemlos in vorhandene Sicherheitssysteme integrieren, um einen ganzheitlichen Schutz zu gewährleisten. Unterstützung für maschinenlesbare Formate: Die Bedrohungsdaten werden in Formaten wie STIX und TAXII bereitgestellt, was die automatische Verarbeitung und Integration erleichtert. Proaktive Bedrohungserkennung: Unternehmen können dank der umfassenden Bedrohungsinformationen proaktive Sicherheitsstrategien entwickeln und umsetzen. Vorteile für Ihr Unternehmen Frühzeitige Bedrohungserkennung: Die Echtzeit-Updates und umfassenden Informationen ermöglichen eine schnelle Identifizierung und Abwehr potenzieller Bedrohungen. Gezielte Abwehrmaßnahmen: Durch die detaillierte Bedrohungsanalyse können Unternehmen ihre Sicherheitsmaßnahmen gezielt anpassen und verbessern. Erhöhte Cybersicherheitsresilienz: Die proaktive Überwachung und Analyse von Open-Source-Bedrohungen erhöhen die Widerstandsfähigkeit gegenüber Cyberangriffen. Effiziente Ressourcenallokation: Die präzisen Bedrohungsdaten helfen Unternehmen, ihre Sicherheitsressourcen optimal einzusetzen und gezielte Maßnahmen zu ergreifen. Compliance und Risikomanagement: Die Lösung unterstützt Unternehmen bei der Einhaltung gesetzlicher Anforderungen und bei der effektiven Verwaltung von Cyberrisiken. Integration und Nutzung **Kaspersky Threat Data Feeds - Open Source Threats** kann problemlos in bestehende Sicherheitssysteme und -infrastrukturen integriert werden. Die Bedrohungsdaten werden in maschinenlesbaren Formaten wie STIX und TAXII bereitgestellt, sodass Unternehmen sie automatisch in ihre Systeme importieren und verarbeiten können. Diese Bedrohungsfeeds sind besonders hilfreich für Unternehmen, die ihre Cybersicherheitsstrategien kontinuierlich verbessern und ihre IT-Infrastruktur proaktiv schützen möchten. Anwendungsfälle für Kaspersky Threat Data Feeds - Open Source Threats Überwachung der Open-Source-Bedrohungslandschaft: Diese Lösung ist ideal für Unternehmen, die kontinuierlich über Bedrohungen aus Open-Source-Quellen informiert bleiben möchten. Frühzeitige Identifikation von Bedrohungen: Die Bedrohungsfeeds unterstützen die schnelle Erkennung und Abwehr potenzieller Cyberbedrohungen. Unterstützung bei der Entwicklung von Sicherheitsrichtlinien: Die bereitgestellten Informationen helfen bei der Erstellung gezielter Sicherheitsrichtlinien und der Stärkung der Cybersicherheitsmaßnahmen.31987,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Open Source ERP-Software - Chance oder Risiko? Eine holistische Betrachtung von Open Source ERP-Software, Taschenbuch von Markus Kontschieder,Open Source Erp-software - Chance Oder Risiko? Eine Holistische Betrachtung Von Open Source Erp-software, Taschenbuch Von Markus Kontschieder, Diplomica Verlag Gmbh, 978-3-8428-8873-9, Seitenanzahl: 10044,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die verschiedenen Arten von Mitwirkenden in der Open-Source-Community und wie tragen sie zum Erfolg von Open-Source-Projekten bei?
In der Open-Source-Community gibt es verschiedene Arten von Mitwirkenden, darunter Entwickler, Designer, Tester und Dokumentatoren. Jede dieser Gruppen trägt auf unterschiedliche Weise zum Erfolg von Open-Source-Projekten bei. Entwickler schreiben und verbessern den Code, Designer gestalten die Benutzeroberfläche, Tester überprüfen die Funktionalität und Dokumentatoren erstellen Anleitungen und Dokumentation. Durch die Zusammenarbeit dieser verschiedenen Mitwirkenden entstehen qualitativ hochwertige und benutzerfreundliche Open-Source-Projekte, die von einer breiten Community unterstützt werden. **
-
Ist Open-Source-Software immer kostenlos?
Open-Source-Software ist nicht immer kostenlos. Der Begriff "Open Source" bezieht sich auf die Lizenzierung und den Quellcode, der für jeden zugänglich ist. Es bedeutet jedoch nicht zwangsläufig, dass die Software kostenlos ist. Einige Open-Source-Projekte verlangen möglicherweise Gebühren für die Nutzung oder den Support. Es gibt jedoch auch viele kostenlose Open-Source-Softwareprojekte, die von der Community entwickelt und gepflegt werden. **
-
Ist Android Open Source und sicher?
Ja, Android ist ein Open-Source-Betriebssystem, was bedeutet, dass der Quellcode für jeden zugänglich ist und von Entwicklern angepasst werden kann. In Bezug auf Sicherheit gibt es jedoch keine eindeutige Antwort. Android hat Sicherheitsfunktionen wie App-Berechtigungen und regelmäßige Sicherheitsupdates, aber es gibt auch potenzielle Sicherheitsrisiken wie Malware und unsichere Apps. Es ist wichtig, Vorsichtsmaßnahmen zu treffen, wie das Herunterladen von Apps aus vertrauenswürdigen Quellen und das Aktualisieren des Betriebssystems regelmäßig, um die Sicherheit zu gewährleisten. **
-
Ist picdrop.de als Open Source verfügbar?
Nein, picdrop.de ist nicht als Open Source verfügbar. Es handelt sich um eine kommerzielle Plattform, die von einem Unternehmen entwickelt und betrieben wird. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.